Cloak and Dagger è il nome di una classe di attacchi all'interfaccia di Android descritta nel 2017 dai ricercatori del Georgia Institute of Technology e della University of California, Santa Barbara. Gli attacchi sfruttavano l'interazione fra la sovrapposizione di finestre e i servizi di accessibilità per eseguire azioni senza che l'utente comprendesse cosa stesse accadendo.
Nota d'archivio (3 novembre 2026): questo articolo di F-Hack è stato pubblicato originariamente il 26 maggio 2017, a firma redazione. Il testo storico e le quattro schermate Samsung provengono da copie conservate dalla Wayback Machine nel 2017 e nel 2019. Le versioni Android e le istruzioni descritte nella sezione storica valgono per il contesto tecnico di allora, non sono indicazioni universali per gli smartphone di oggi.
L'articolo originale del 26 maggio 2017
Un nuovo exploit sui dispositivi Android è stato recentemente scoperto dai ricercatori del Georgia Institute of Technology, si chiama Cloak and Dagger e affligge tutte le versioni fino alla 7.1.2
Questa nuova minaccia permette all’hacker di prendere il controllo del dispositivo e di entrare in possesso di qualsiasi dato al suo interno.
Cloak and Dagger non sfrutta una falla di sicurezza di Android, bensì abusa di due particolari permessi del sistema di Google. Uno di questi è SYSTEM_ALERT_WINDOW del quale abbiamo già parlato recentemente in un altro articolo, l’altro è BIND_ACCESSIBILITY_SERVICE (a11y), servizio che è stato progettato per aiutare gli utenti non vedenti nell’immettere caratteri tramite comando vocale o ascoltare contenuti utilizzando la funzionalità screen reader.
Il primo dei due permessi, se la app viene installata dal Play Store, non necessita dell’autorizzazione dell’utente, ma viene automaticamente concesso dal sistema e questo è sufficiente per fare attivare inconsapevolmente il secondo (tramite clickjacking).
Google ha preferito mettere in sicurezza questi permessi solo a partire dalla prossima versione di Android (Android O). Gli utenti Android, che su molti telefoni stanno ancora aspettando la release di Android Nougat (N), dovranno dunque attendere molto tempo prima di vedere patchate queste falle di sicurezza, probabilmente più di un anno.
Temporaneamente, la soluzione più semplice per non rischiare l’attacco con Cloak and Dagger, è disabilitare il permesso dell’app di sovrapporsi. Per dispositivi Samsung può essere fatto come segue:
Guida Samsung pubblicata nel 2017
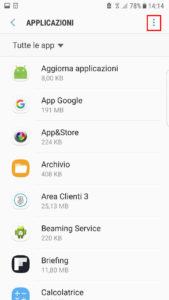
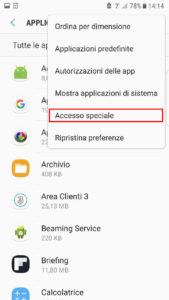
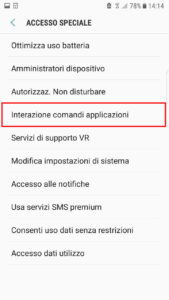
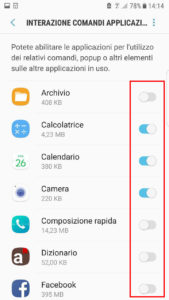
L'articolo illustrava questi passaggi per limitare la capacità delle app di sovrapporre finestre. I menu riprodotti sono quelli dei dispositivi Samsung dell'epoca:
- Andare in impostazioni > applicazioni e toccare i tre pallini verticali (fig.1)
- Toccare “accesso speciale” (fig.2)
- Toccare “Interazione comandi applicazioni” (fig. 3)
- Deselezionare le applicazioni scaricate su Play Store (fig. 4)
Schermate originali Samsung del 2017
Aggiornamento: cosa vale oggi
L'analisi originale riguarda le versioni Android dell'epoca, fino alla 7.1.2. La documentazione OWASP Mobile Security descrive gli attacchi Cloak and Dagger come un caso storico di abuso delle autorizzazioni di sovrapposizione e accessibilità sulle app per Android 5.0-7.1. Questo non significa che la stessa catena di attacco funzioni indistintamente sulle versioni Android moderne.
Resta importante controllare le autorizzazioni delle applicazioni: software che può sovrapporre elementi grafici o interagire con l'interfaccia tramite i servizi di accessibilità dispone di capacità che possono essere sfruttate abusivamente.
Per ridurre il rischio su dispositivi attuali conviene:
- mantenere sistema operativo e applicazioni aggiornati, installando le patch di sicurezza disponibili;
- rivedere le app autorizzate a mostrarsi sopra altre app e revocare il permesso quando non necessario;
- verificare quali servizi di accessibilità risultano attivi, disabilitando quelli sconosciuti o superflui senza compromettere gli ausili legittimi;
- valutare con attenzione app e richieste di autorizzazione inattese.
I percorsi dei menu variano tra versioni Android e produttori. Le schermate Samsung del 2017 qui sopra sono conservate per documentazione storica, non per guidare alla configurazione di un telefono del 2026.
Fonti tecniche
- Cloak and Dagger, pagina originale dei ricercatori
- Paper IEEE Symposium on Security and Privacy 2017, DOI 10.1109/SP.2017.39
- Georgia Tech, comunicazione della scoperta, 22 maggio 2017
- OWASP MASTG, Overlay Attacks
Prima pubblicazione: 26 maggio 2017, redazione F-Hack. Ripristino da snapshot storici e contestualizzazione tecnica: 3 novembre 2026.